
— Insights
Comprendreavant de décider.
Réglementation, architecture, sécurité, coûts : des analyses sourcées sur les sujets qui engagent vos systèmes critiques.
— À la une

Coût des tokens IA : l'IA ne réduit pas la dépense, elle la déplace
Le prix du token baisse, la facture IA monte. L'IA ne supprime pas la dépense : elle la déplace vers une consommation variable et diffuse. Analyse, exemples étrangers et organisation à mettre en place.
Lire l'analyse →— Les dossiers
Dix sujets,
suivis de près.
Chaque dossier réunit cinq analyses, du cadre réglementaire à la mise en œuvre technique.
Toutes les analyses
30 articles
Choisir un LLM en entreprise en 2026 : modèles ouverts, propriétaires ou souverains ?
Il n'existe pas de meilleur LLM dans l'absolu, mais un choix à faire cas d'usage par cas d'usage. Voici une grille sur cinq axes : confidentialité, licences, performance, coût et hébergement.
Lire →
RAG en production : architecture de référence et pièges à éviter
Un RAG qui brille en démonstration peut décevoir, voire fuiter, en production. Architecture de référence, découpage, recherche hybride, droits d'accès et évaluation : ce qui fait la différence.
Lire →
Agents IA dans le SI : connecter outils, API et données sans perdre le contrôle
Un agent IA ne se contente plus de répondre : il agit sur vos outils et vos données. Permissions, protocole MCP, validation humaine et traçabilité permettent de l'intégrer au SI sans en perdre la maîtrise.
Lire →
Architecture lakehouse en 2026 : formats ouverts et ce qui a vraiment changé depuis le Big Data Hadoop
Le lakehouse n'est pas un Hadoop repeint : le stockage, le calcul et les métadonnées ont été découplés, et la table ouverte est devenue l'unité d'échange. Ce qui a vraiment changé, et les décisions d'architecture qui restent entre vos mains.
Lire →
Apache Iceberg et les formats de tables ouverts : pourquoi ils s'imposent
Apache Iceberg est devenu le format de table ouvert de référence parce qu'il sépare la table du moteur et standardise l'accès via un catalogue REST. Mécanismes clés, apports de la version 3 et points de vigilance avant de l'adopter.
Lire →
Data mesh, data products et data contracts : ce qui fonctionne, ce qui coince
Le data mesh a déplacé le débat de l'outillage vers la responsabilité des domaines métier. Sept ans après, data products et data contracts tiennent leurs promesses quand ils sont introduits progressivement ; la décentralisation complète, beaucoup moins.
Lire →
Cloud de confiance : définition, SecNumCloud et état du marché en 2026
Le cloud de confiance n'est pas un label marketing : en France, il renvoie à des exigences précises, aujourd'hui portées par la qualification SecNumCloud et rendues obligatoires pour certaines données publiques. État des lieux du cadre et du marché à l'automne 2026.
Lire →
SecNumCloud : ce que la qualification de l'ANSSI exige vraiment
La qualification SecNumCloud ne se résume pas à un hébergement en France : elle combine plusieurs centaines d'exigences techniques et des critères capitalistiques et juridiques stricts. Ce que dit la version 3.2 du référentiel, et ce qu'elle laisse à la charge du client.
Lire →
Extraterritorialité : Cloud Act, FISA section 702 et protection des données sensibles
Le Cloud Act et la section 702 du FISA sont souvent cités ensemble, mais ils ne relèvent ni des mêmes procédures ni des mêmes finalités. Ce que disent les textes, ce qui a changé en 2026, et les mesures qui réduisent réellement l'exposition.
Lire →
AI Act : quel calendrier d'application et quelles obligations concrètes en octobre 2026 ?
L'omnibus numérique sur l'IA, en vigueur depuis le 27 juillet 2026, a repoussé les obligations relatives aux systèmes à haut risque. Mais interdictions, maîtrise de l'IA, règles sur les modèles d'usage général et transparence s'appliquent déjà : le point sur le calendrier réel.
Lire →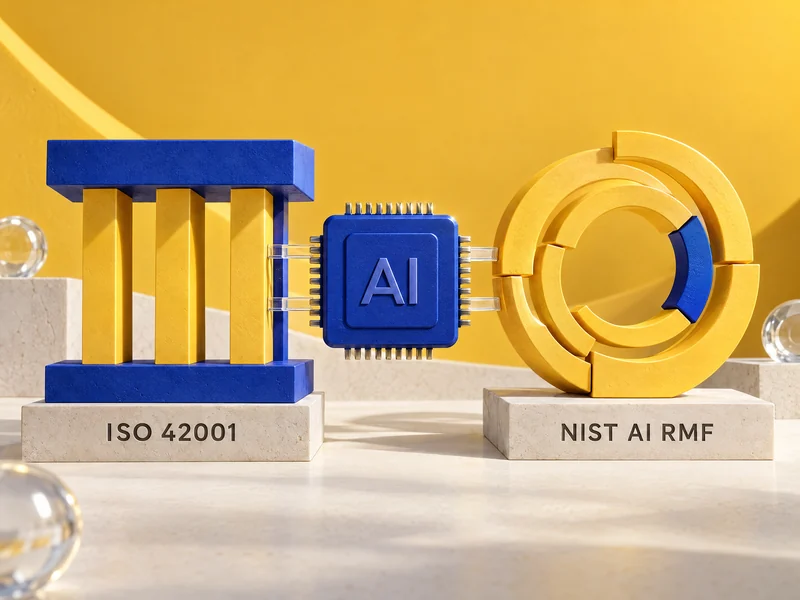
ISO/IEC 42001 et NIST AI RMF : deux référentiels pour une IA de confiance, expliqués et comparés
ISO/IEC 42001 définit un système de management certifiable ; le NIST AI RMF propose une méthode volontaire de gestion des risques. Comprendre leurs différences permet de les combiner plutôt que de choisir.
Lire →
Sécuriser un système d'IA : injection de prompt, empoisonnement, fuite de données et parades
Un système d'IA générative hérite de toutes les menaces d'un SI classique et en ajoute de nouvelles : injection de prompt, empoisonnement, extraction de données. Tour d'horizon des menaces et des parades recommandées par l'ANSSI, l'OWASP et le NIST.
Lire →
NIS2 en France : où en est la transposition en octobre 2026 et qui est concerné ?
Deux ans après l'échéance européenne, la loi française de transposition de NIS2 n'est toujours pas votée et son examen en séance vient encore d'être reporté. Voici ce qui est acquis, ce qui reste incertain et ce que l'ANSSI met déjà à disposition.
Lire →
Entité essentielle ou entité importante : comment savoir si vous êtes concerné par NIS2
NIS2 classe les organisations en entités essentielles ou importantes selon leur secteur et leur taille, avec plusieurs exceptions qui piègent souvent les groupes. Voici la méthode pas à pas pour qualifier chacune de vos entités.
Lire →
Article 21 de NIS2 : traduire les mesures de gestion des risques en actions concrètes
L'article 21 de NIS2 impose dix domaines de mesures sans dire précisément comment les mettre en œuvre. Cet article les traduit en actions, en livrables et en preuves attendues lors d'un contrôle.
Lire →
Bilan DORA : ce que les entités financières ont appris et ce que les superviseurs attendent
Près de vingt et un mois après l'entrée en application de DORA, les premières données de supervision sont publiées. Ce qu'elles révèlent, et ce que l'ACPR, l'AMF et les ESAs attendent désormais des entités financières.
Lire →
Registre d'information DORA : contenu, format, collecte et erreurs fréquentes
Le registre d'information DORA relie contrats, fonctions, services TIC et chaînes de sous-traitance. Contenu attendu, format de remise et erreurs fréquentes relevées par les ESAs et l'ACPR.
Lire →
TLPT et tests de résilience DORA : comment s'y préparer
DORA impose un programme de tests à toutes les entités et un TLPT aux plus systémiques. Qui est concerné, comment se déroule un test fondé sur la menace et comment s'y préparer.
Lire →
FinOps en 2026 : le framework de la FinOps Foundation, les rôles et par où commencer
Le framework FinOps a été mis à jour en mars 2026 et s'étend désormais au-delà du cloud public. Principes, phases, domaines, rôles et feuille de route de démarrage en 90 jours.
Lire →
Optimisation des coûts cloud : les leviers qui fonctionnent vraiment
Les leviers d'optimisation des coûts cloud sont connus ; ce qui fait la différence, c'est l'ordre dans lequel on les applique. Dimensionnement, arrêt planifié, engagements, stockage et architecture, avec les indicateurs à suivre.
Lire →
FinOps pour l'IA : maîtriser le coût des GPU, de l'inférence et des LLM
Les dépenses d'IA obéissent à des unités, des tarifs et des contraintes de capacité que les pratiques FinOps classiques couvrent mal. GPU, inférence, LLM : les leviers et les indicateurs pour garder la maîtrise.
Lire →
Gestion des secrets : pourquoi un coffre-fort centralisé devient indispensable
Mots de passe applicatifs, clés d'API et jetons se dispersent dans le code, les pipelines et les outils de collaboration, et restent valides pendant des années. Centraliser la gestion des secrets permet enfin de savoir qui accède à quoi, de faire tourner les secrets et de réduire leur durée de vie.
Lire →
Zero Trust : du concept à une feuille de route réaliste
Le Zero Trust n'est ni un produit ni un remplacement du pare-feu : c'est un modèle qui réduit la confiance implicite et qui s'adopte par étapes. Voici comment passer des principes du NIST et de l'ANSSI à une feuille de route tenable.
Lire →
Identités machines et non humaines : le nouveau périmètre de sécurité
Comptes de service, clés d'API, certificats et désormais agents IA : les identités non humaines se multiplient sans propriétaire ni cycle de vie. Elles sont devenues le périmètre de sécurité qu'il faut inventorier, limiter et surveiller.
Lire →
Streaming de données en 2026 : Apache Kafka, plateformes managées et cas d'usage
Kafka 4.x a tourné la page de ZooKeeper, les files natives sont prêtes pour la production et IBM a finalisé le rachat de Confluent. État des lieux technique, panorama des offres managées et cas d'usage qui justifient le streaming en 2026.
Lire →
Architecture orientée événements : quand et comment passer à l'événementiel
L'événementiel découple les systèmes et rend le SI plus réactif, mais il déplace la complexité vers les contrats, la cohérence et l'exploitation. Les signaux qui justifient le passage, les patterns à distinguer et une trajectoire de migration progressive.
Lire →
Kafka auto-géré ou managé : coûts cachés et critères de choix
Le prix affiché d'un cluster Kafka ne dit presque rien de son coût réel. Compétences, montées de version, trafic réseau, limites fonctionnelles et dépendance fournisseur : les coûts cachés de chaque option et une méthode pour chiffrer honnêtement.
Lire →
Platform engineering : comment construire une plateforme interne vraiment utile aux équipes de développement
Le platform engineering consiste à offrir aux équipes de développement une plateforme interne pensée comme un produit. Voici comment la cadrer, choisir ses premières capacités et mesurer sa valeur sans tomber dans le projet d'outillage sans fin.
Lire →
Infrastructure as Code en 2026 : Terraform, OpenTofu et les bonnes pratiques qui comptent vraiment
Trois ans après le changement de licence de Terraform, OpenTofu est un projet CNCF actif et les deux outils divergent. Voici comment choisir sereinement et quelles pratiques d'Infrastructure as Code appliquer quel que soit l'outil.
Lire →
Moderniser le legacy : réhébergement, refactoring ou strangler fig, comment arbitrer
Il n'existe pas de stratégie unique pour moderniser un SI legacy : chaque application appelle un arbitrage entre vitesse, coût et dette technique. Panorama des options, du réhébergement au pattern strangler fig, et méthode pour décider.
Lire →