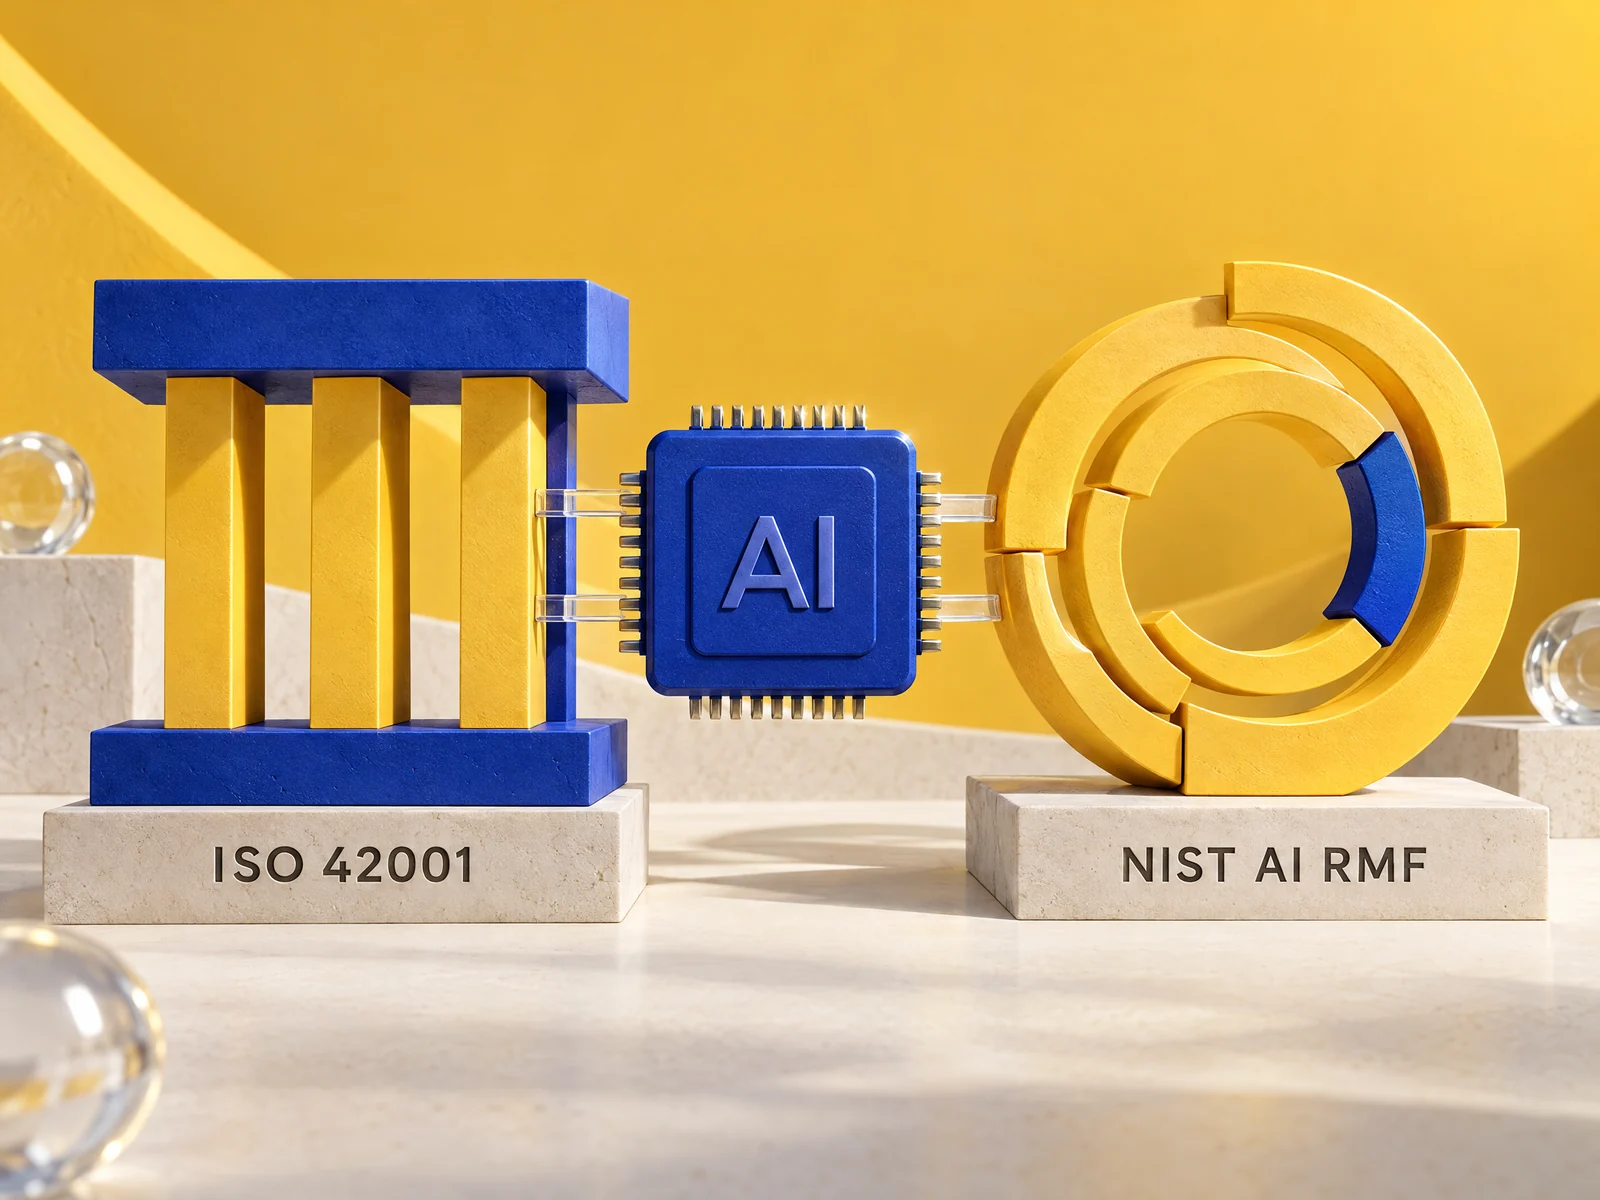
ISO/IEC 42001 et le NIST AI RMF répondent à la même question, comment maîtriser les risques de l'IA dans une organisation, mais pas de la même manière. ISO/IEC 42001, publiée en décembre 2023, fixe les exigences d'un système de management de l'IA, que l'on peut faire certifier par un organisme tiers 12. Le NIST AI RMF, publié en janvier 2023, est un cadre volontaire de gestion des risques, sans certification, organisé autour de quatre fonctions 34.
Les deux référentiels sont complémentaires. L'ISO apporte la structure de gouvernance, les rôles et le cycle d'amélioration continue ; le NIST apporte une grille détaillée pour identifier, mesurer et traiter les risques propres à chaque système. Le NIST lui-même publie une table de correspondance entre les deux 5.
Voici ce que contient chaque référentiel, en quoi ils diffèrent et comment les articuler dans une organisation qui doit aussi se préparer à l'AI Act.
ISO/IEC 42001 : un système de management de l'IA certifiable
ISO/IEC 42001 spécifie les exigences pour établir, mettre en œuvre, maintenir et améliorer en continu un système de management de l'intelligence artificielle (SMIA) 1. Elle s'adresse aux organisations de toute taille et de tout secteur qui développent, intègrent ou utilisent des systèmes d'IA, y compris fournis par des tiers 2. Elle repose sur la logique « planifier, faire, vérifier, agir » commune aux normes de management 1.
Une structure familière pour qui connaît ISO 27001
Le corps de la norme suit la structure harmonisée des normes de systèmes de management : contexte de l'organisation, leadership, planification, support, fonctionnement, évaluation des performances et amélioration (chapitres 4 à 10) 7. Une équipe qui pilote déjà un SMSI ISO/IEC 27001 y retrouve ses repères : politique, objectifs, revue de direction, audit interne, actions correctives.
La spécificité de la norme tient à plusieurs éléments propres à l'IA. La planification exige une évaluation des risques liés à l'IA et une évaluation d'impact des systèmes d'IA sur les personnes et la société, qui doit être répétée à intervalles réguliers et lors de changements importants 7. L'annexe A propose 38 mesures de référence réparties en neuf thèmes, l'annexe B en donne les lignes directrices de mise en œuvre, l'annexe C liste des objectifs et sources de risques, et l'annexe D traite de l'usage du SMIA dans différents secteurs 7.
La certification et l'écosystème de normes
La certification ISO/IEC 42001 est volontaire et réalisée par des organismes indépendants, éventuellement accrédités ; l'ISO ne certifie pas elle-même 2. Depuis juillet 2025, la norme ISO/IEC 42006 fixe les exigences supplémentaires applicables aux organismes qui auditent et certifient ces systèmes 6. La famille comprend aussi ISO/IEC 23894 sur la gestion des risques liés à l'IA et ISO/IEC 42005:2025 sur l'évaluation d'impact 1. L'ISO rappelle enfin que la norme ne remplace pas les lois et règlements 2.
Le NIST AI RMF : une méthode de gestion des risques de l'IA
Le NIST AI Risk Management Framework (AI RMF 1.0, document NIST AI 100-1) se présente comme un cadre volontaire, respectueux des droits, non sectoriel et indépendant des cas d'usage 4. Il vise à intégrer la fiabilité dans la conception, le développement, l'usage et l'évaluation des systèmes d'IA 3.
Sept caractéristiques d'une IA digne de confiance
La première partie du cadre définit ce qu'est une IA digne de confiance à travers sept caractéristiques 4 :
- Valide et fiable.
- Sûre.
- Sécurisée et résiliente.
- Responsable et transparente.
- Explicable et interprétable.
- Respectueuse de la vie privée.
- Équitable, avec maîtrise des biais préjudiciables.
Quatre fonctions et des profils
La seconde partie, le « Core », organise la gestion des risques en quatre fonctions 4. Govern installe la culture, les politiques, les rôles et la redevabilité ; c'est une fonction transverse qui irrigue les trois autres. Map établit le contexte d'un système et identifie ses risques et impacts. Measure analyse, évalue et suit ces risques par des tests et des métriques. Manage alloue les ressources, traite les risques et les surveille dans le temps. Chaque fonction se décline en catégories et sous-catégories, accompagnées d'un Playbook de suggestions d'actions 3.
Les profils adaptent le cadre à un contexte. Un profil « actuel » et un profil « cible » permettent de mesurer l'écart à combler 4. Le NIST a publié en juillet 2024 un profil dédié à l'IA générative (NIST AI 600-1), qui recense douze risques spécifiques comme la confabulation, la sécurité de l'information ou l'intégrité de la chaîne de valeur 8. À la date de rédaction, le NIST indique que l'AI RMF 1.0 est en cours de révision, sans calendrier publié 3.
ISO/IEC 42001 dit ce que l'organisation doit mettre en place ; le NIST AI RMF aide à décider comment traiter chaque risque, système par système.
ISO/IEC 42001 et NIST AI RMF : les différences qui comptent
- Nature : exigences normatives d'un système de management pour l'ISO ; cadre de bonnes pratiques volontaire pour le NIST 14.
- Preuve : certification par tierce partie possible pour l'ISO 2 ; aucune certification pour le NIST, l'organisation s'auto-évalue à l'aide de profils.
- Niveau d'analyse : l'organisation et son dispositif de gouvernance pour l'ISO ; le système d'IA et son contexte d'usage, avec un niveau de détail plus fin, pour le NIST.
- Accès : la norme ISO est payante ; le NIST AI RMF, son Playbook et ses profils sont librement accessibles 3.
- Évolution : ISO/IEC 42001 est à sa première édition 1 ; l'AI RMF est en révision 3.
- Usage : la certification ISO sert à démontrer la gouvernance à des tiers (clients, auditeurs) ; le NIST sert surtout de méthode interne d'analyse des risques.
Ces différences dessinent une répartition naturelle. Une organisation qui doit démontrer à des clients ou à un régulateur l'existence d'une gouvernance de l'IA auditée aura intérêt à viser la certification ISO/IEC 42001. Une équipe qui doit analyser concrètement les risques d'un assistant conversationnel ou d'un modèle de scoring trouvera dans le NIST AI RMF et son profil IA générative une grille plus opérationnelle.
Combiner les deux référentiels en pratique
La table de correspondance publiée par le NIST relie chaque sous-catégorie de l'AI RMF aux chapitres et mesures de l'ISO/IEC 42001 5. Par exemple, la sous-catégorie Govern 1.1, sur la compréhension des exigences légales et réglementaires, renvoie au contexte de l'organisation (4.1), aux objectifs de l'IA (6.2) et aux mesures relatives à la politique d'IA 5. Cette table permet d'utiliser l'ISO comme ossature et le NIST comme outillage, sans double travail.
Une démarche en six étapes, éprouvée sur les systèmes de management voisins, peut servir de point de départ :
- Fixer le périmètre du SMIA : entités, activités et systèmes d'IA couverts, en distinguant ce que l'organisation développe et ce qu'elle achète.
- Nommer les responsabilités : propriétaire du SMIA, propriétaires de systèmes, comité de revue des usages, articulation avec le RSSI et le DPO.
- Inventorier les systèmes et réaliser pour chacun une analyse de contexte et de risques selon la fonction Map du NIST.
- Définir les métriques et les tests selon la fonction Measure : performance, robustesse, biais, sécurité, avec des seuils d'acceptation.
- Sélectionner les mesures de l'annexe A de l'ISO/IEC 42001 et formaliser une déclaration d'applicabilité.
- Boucler par l'audit interne et la revue de direction, puis décider de viser ou non la certification.
Pour les organisations déjà certifiées ISO/IEC 27001, l'intégration est le choix le plus économique : processus documentaires, audit interne et revue de direction peuvent être mutualisés, l'ISO proposant d'ailleurs les deux normes dans un même ensemble 1.
Quel lien avec l'AI Act ?
Ni ISO/IEC 42001 ni le NIST AI RMF ne valent conformité à l'AI Act. Les obligations du règlement européen, notamment pour les systèmes à haut risque, seront appréciées au regard de ses propres exigences et des normes harmonisées européennes. Les deux référentiels fournissent cependant une base solide : inventaire, analyse de risques, évaluation d'impact, documentation, surveillance et amélioration continue sont des briques que l'AI Act exige sous une forme ou une autre. Un SMIA bien construit réduit donc fortement l'effort de mise en conformité, à condition de prévoir la traçabilité entre exigences réglementaires et mesures internes.
Conclusion
ISO/IEC 42001 et NIST AI RMF ne sont pas concurrents : le premier structure la gouvernance et permet de la prouver, le second outille l'analyse des risques au plus près des systèmes. La combinaison la plus robuste consiste à bâtir un SMIA selon l'ISO, alimenté par les fonctions et profils du NIST, puis à le relier explicitement aux exigences de l'AI Act. C'est cette articulation entre référentiels, architecture et exploitation que DATASWING met en œuvre avec ses clients.
— Questions fréquentes
Ce qu'on nous demande souvent
Quelle est la différence entre ISO 42001 et NIST AI RMF ?+
ISO/IEC 42001 fixe les exigences d'un système de management de l'IA, auditable et certifiable par un organisme tiers. Le NIST AI RMF est un cadre volontaire, gratuit et non certifiable, qui aide à identifier, mesurer et traiter les risques de chaque système d'IA à travers quatre fonctions : Govern, Map, Measure et Manage. Les deux se combinent bien.
La certification ISO 42001 est-elle obligatoire ?+
Non. La certification ISO/IEC 42001 est volontaire et délivrée par des organismes de certification indépendants, l'ISO ne certifiant pas elle-même. Elle n'est imposée par aucun texte et ne vaut pas conformité à l'AI Act, mais elle permet de démontrer à des clients ou à des partenaires l'existence d'une gouvernance de l'IA auditée.
Le NIST AI RMF s'applique-t-il aux entreprises européennes ?+
Le NIST AI RMF n'a aucune valeur contraignante en Europe, mais rien n'empêche une entreprise européenne de l'utiliser. Gratuit, détaillé et accompagné d'un profil dédié à l'IA générative, il constitue une méthode d'analyse des risques utile, que l'on peut relier à ISO/IEC 42001 grâce à la table de correspondance publiée par le NIST.
Peut-on intégrer ISO 42001 à un système ISO 27001 existant ?+
Oui. Les deux normes partagent la structure harmonisée des systèmes de management : contexte, leadership, planification, support, fonctionnement, évaluation et amélioration. Politique, audit interne, revue de direction et gestion documentaire peuvent être mutualisés, ce qui réduit l'effort. Il reste à ajouter les éléments propres à l'IA, comme l'évaluation d'impact des systèmes.
— Sources
Références citées
Les textes réglementaires et documentations évoluent : vérifiez la version en vigueur avant toute décision. Cet article n'est pas un avis juridique.
-
[1]
ISO/IEC 42001:2023 - AI management systems ↗ISO · 2023-12
-
[2]
ISO/IEC 42001 explained ↗ISO · 2025
-
[3]
AI Risk Management Framework ↗NIST · 2026
- [4]
-
[5]
Crosswalk NIST AI RMF to ISO/IEC 42001 ↗NIST AI Resource Center · 2023
- [6]
-
[7]
ISO 42001 Requirements: Clauses and Structure ↗Advisera · 2025
- [8]